Scenariusz powtarza się w tej samej formie od lat. Do księgowości przychodzi wiadomość od firmy, która od dwóch lat opiekuje się serwerami: ten sam podpis, ten sam ton, w załączniku faktura z prawidłową kwotą i prawidłowym numerem. Różni się jedno zdanie. Zmienił się bank, prosimy o przelew na nowy rachunek. Płatność wychodzi tego samego dnia, bo termin mija w piątek. O pomyłce firma dowiaduje się dwa tygodnie później, kiedy prawdziwy dostawca upomina się o niezapłaconą fakturę.
Dlaczego ten scenariusz się udaje
Nikt tu niczego nie łamie. Pole nadawcy w poczcie elektronicznej działa jak adres zwrotny napisany ołówkiem na kopercie: wypełnia je ten, kto wysyła, i domyślnie nikt po drodze tego nie sprawdza. Wpisanie cudzej nazwy i cudzego adresu kosztuje mniej więcej tyle, co założenie konta na dowolnym serwerze wysyłkowym.
Druga sprawa to kontekst. Taka wiadomość rzadko bywa strzałem na oślep. Nazwa dostawcy, imię osoby wystawiającej faktury, cykl płatności, czasem numer poprzedniego dokumentu: to wszystko da się wyczytać z wcześniejszej korespondencji, jeśli ktoś dostał się do skrzynki po którejkolwiek stronie, albo poskładać z ogólnodostępnych rejestrów i ze strony internetowej.
Trzecia jest najprostsza. Atak celuje w rutynę, nie w system. Księgowość płaci faktury i robi to szybko, bo tak wygląda jej praca. Zmiana rachunku zdarza się rzadko, ale nie jest niemożliwa, więc nie budzi odruchowego sprzeciwu. Wystarczy jedna osoba, jeden dzień z terminem na karku i brak zasady, która mówi, co zrobić w takiej sytuacji.
Co da się ustawić w domenie, żeby podróbka nie doszła
Po stronie nadawcy ustawia się trzy rzeczy, które razem pozwalają serwerowi odbiorcy odróżnić list prawdziwy od podszywki. Nie trzeba ich rozumieć technicznie, warto wiedzieć, że istnieją.
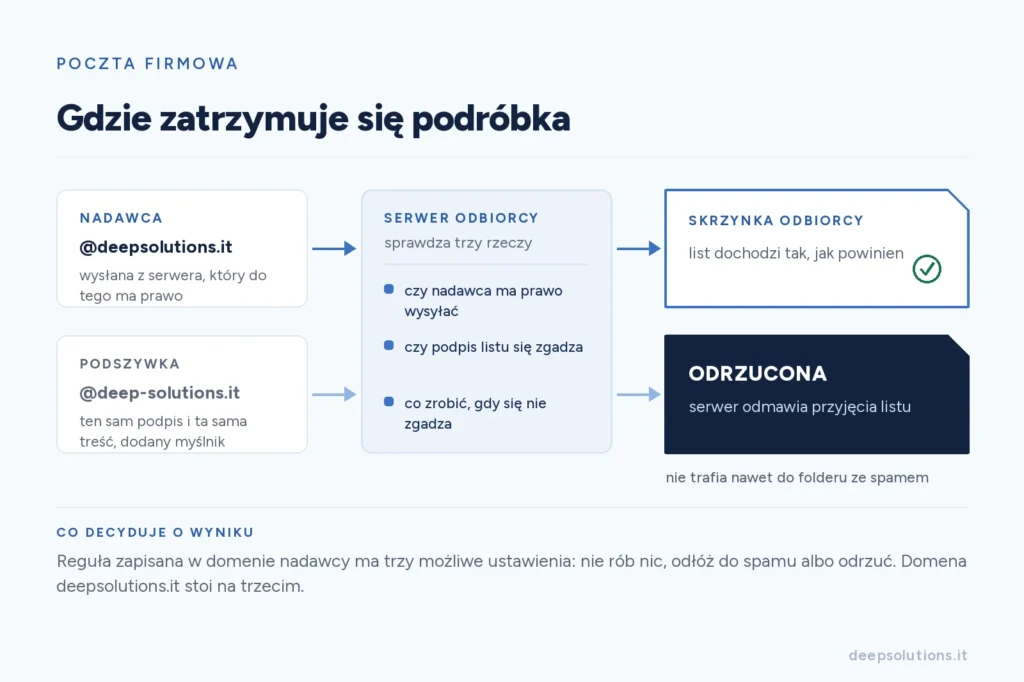
Pierwsza to lista serwerów, które mają prawo wysyłać pocztę w imieniu firmy. Serwer odbiorcy porównuje z nią adres, spod którego przyszedł list, i widzi, czy nadawca w ogóle miał prawo go wysłać. W dokumentacji technicznej ta lista nosi nazwę SPF.
Druga to podpis kryptograficzny, który serwer nadawcy dokłada do każdej wiadomości. Odbiorca sprawdza go kluczem opublikowanym w domenie nadawcy i dowiaduje się dwóch rzeczy naraz: że list wyszedł stamtąd, skąd twierdzi, i że treść nie zmieniła się po drodze. To DKIM.
Trzecia to reguła mówiąca serwerowi odbiorcy, co zrobić z listem, który dwóch pierwszych warunków nie spełnia. Ma trzy możliwe ustawienia: nie rób nic, odłóż do spamu albo odrzuć. To DMARC i to ona decyduje o całej reszcie, bo bez niej dwa wcześniejsze zabezpieczenia niczego nie wymuszają.
Domena deepsolutions.it ma wszystkie trzy, a reguła stoi na najostrzejszym ustawieniu: serwer odbiorcy ma wiadomość podszywającą się pod nasz adres odrzucić, a nie odłożyć do spamu. Różnica jest praktyczna. List w spamie ktoś potrafi wyłowić, otworzyć i uznać za prawdziwy, bo przecież prawdziwa poczta też czasem tam wpada. List odrzucony nie trafia do skrzynki w żadnej postaci.
Dlaczego wiele firm zatrzymuje się w połowie drogi
Samo dopisanie reguły zajmuje chwilę. Kłopot w tym, że ustawiona od razu na odrzucanie potrafi zablokować własną pocztę firmy. W typowej firmie wiadomości w imieniu domeny wysyła nie tylko serwer poczty, ale też program do faktur, system obsługi klientów, sklep, formularz na stronie, a bywa, że wielofunkcyjna drukarka skanująca dokumenty na maila. Każde z tych źródeł trzeba najpierw znaleźć i objąć zabezpieczeniem, inaczej reguła zacznie kasować faktury wysyłane do klientów.
Stąd kolejność: najpierw spis wszystkiego, co wysyła pocztę, potem lista uprawnionych serwerów i podpisy, potem kilka tygodni obserwacji na raportach, które reguła potrafi przysyłać, i dopiero na końcu przestawienie jej na odrzucanie. Firma, która kończy pracę na pierwszym kroku, ma wpis w domenie i zero ochrony.
Jak rozpoznać podróbkę gołym okiem
Zanim jakiekolwiek ustawienia zadziałają, i niezależnie od nich, kilka rzeczy widać bez pomocy informatyka.
- Patrz na adres, nie na nazwę nadawcy. Program pocztowy pokazuje domyślnie nazwę, którą nadawca sam sobie wpisał, a stać tam może dowolna firma. Adres trzeba rozwinąć: w telefonie dotknięciem nagłówka wiadomości, na komputerze najechaniem kursorem na nazwę.
- Czytaj domenę litera po literze. Dodana albo przestawiona litera, myślnik w środku, inna końcówka: to najczęstsza podróbka i najtrudniejsza do wychwycenia w pośpiechu. Nasze wiadomości przychodzą z adresu kończącego się na @deepsolutions.it i z żadnego innego.
- Sprawdź, dokąd pójdzie odpowiedź. Wiadomość potrafi mieć jeden adres w polu nadawcy i całkiem inny w polu odpowiedzi. Po naciśnięciu „Odpowiedz” widać go od razu, jeszcze przed wysłaniem.
- Traktuj pośpiech jako sygnał. Termin dzisiaj, prośba o dyskrecję, prezes akurat niedostępny pod telefonem: to nie są okoliczności, to element metody.
- Nie włączaj makr w załączniku i nie loguj się do poczty z odnośnika w wiadomości. Uczciwy dokument otwiera się bez włączania czegokolwiek, a do własnej skrzynki wchodzi się przez zakładkę w przeglądarce.
Zasada dla księgowości
Jedno zdanie wpisane do procedury płatności zamyka cały ten scenariusz.
Zmianę numeru rachunku bankowego potwierdzamy telefonicznie, dzwoniąc pod numer z umowy albo z wcześniejszej korespondencji. Nigdy pod numer podany w wiadomości, która o tej zmianie informuje. Do czasu potwierdzenia faktura czeka, niezależnie od terminu.
Ta zasada ma dwie zalety poza samą ochroną pieniędzy. Zdejmuje decyzję z jednej osoby: księgowa nie ocenia, czy list wygląda wiarygodnie, tylko wykonuje krok, który obowiązuje zawsze. Działa też wtedy, gdy prośba przychodzi rzekomo od kogoś z zarządu, a to drugi popularny wariant tego samego ataku.
Zasada obowiązuje bez wyjątku także dla stałych kontrahentów. Podszywka trafia właśnie w relacje trwające latami, bo tam zmiana rachunku brzmi najnaturalniej.
Co zrobić, kiedy taka wiadomość już przyszła
- Nie odpowiadaj i nie przekazuj jej dalej po firmie. Przekazana wiadomość zaczyna żyć własnym życiem i ktoś ją w końcu otworzy oraz kliknie.
- Zadzwoń do kontrahenta pod znany numer i zapytaj wprost, czy wysyłał. Rozmowa trwa minutę.
- Zachowaj wiadomość razem z nagłówkami i pokaż ją informatykowi. Nagłówki to techniczna metryczka listu, ukryta zwykle pod opcją „pokaż oryginał” albo „pokaż źródło”. Widać w nich, którędy list przyszedł i czy przeszedł kontrolę.
- Sprawdź, czy ta sama wiadomość nie trafiła do innych osób. Jeśli tak, ostrzeż je od razu własnym kanałem, nie przez przekazanie oryginału.
- Jeśli przelew już wyszedł, dzwoń do banku natychmiast, przed czymkolwiek innym. Szanse na zatrzymanie środków maleją z każdą godziną.
- Jeśli ktokolwiek podał hasło albo kod z aplikacji, zmień hasło, wyloguj wszystkie sesje i sprawdź skrzynkę pod kątem reguł przekazujących pocztę na zewnętrzny adres. To typowy ślad zostawiany po włamaniu.
Zgłoszenie sprawy organom i ewentualne obowiązki firmy po takim zdarzeniu to pytanie do prawnika, nie do informatyka. Nasza część jest techniczna: ustalić, którędy wiadomość przyszła, sprawdzić, czy skrzynka jest czysta, i zmienić to, co przepuściło ją do środka. Szerzej o układaniu ochrony w firmie tej wielkości piszemy w tekście o cyberbezpieczeństwie w małych i średnich firmach.
Lista kontrolna do przekazania informatykowi
Poniższe punkty da się przesłać własnemu informatykowi albo firmie opiekującej się infrastrukturą bez tłumaczenia kontekstu.
- Wypisz wszystkie systemy wysyłające pocztę w imieniu naszej domeny: poczta pracowników, program do faktur, system obsługi klientów, sklep, formularz na stronie, drukarka skanująca na maila. Bez tego spisu reszta nie ma sensu.
- Ustaw listę serwerów uprawnionych do wysyłki i sprawdź, czy obejmuje wszystko z punktu pierwszego.
- Włącz podpis kryptograficzny osobno dla każdej z tych usług, nie tylko dla głównej poczty.
- Uruchom regułę w trybie obserwacyjnym i zbieraj raporty przez kilka tygodni. Raporty pokazują, kto naprawdę wysyła pocztę w naszym imieniu, łącznie z systemami, o których nikt już nie pamiętał.
- Dopiero po tym przestaw regułę na odrzucanie. Zapisz datę i osobę, która to zrobiła.
- Zrób to samo z domenami, których firma nie używa do poczty, ale ma je zarejestrowane: dawne nazwy, warianty pisowni, przekierowania. Domena bez poczty również nadaje się do podszywania i potrzebuje reguły blokującej całą wysyłkę.
- Włącz drugi składnik logowania do poczty dla wszystkich, nie tylko dla zarządu.
- Sprawdź, czy w żadnej skrzynce nie siedzi reguła przekazująca korespondencję na zewnętrzny adres.
- Ustaw widoczne oznaczenie wiadomości przychodzących spoza firmy. Jeden pasek nad treścią wystarczy, żeby podszywka pod współpracownika przestała działać.
- Zapisz zasadę dla księgowości w procedurze płatności i powiedz o niej wszystkim, którzy zatwierdzają przelewy.
Jak sprawdzić, na czym stoi własna firma
Odpowiedź mieści się w jednym zdaniu i informatyk poda ją od ręki: reguła stoi na odrzucaniu albo nie stoi. „Mamy zabezpieczenia poczty” albo „chyba jest ustawione” znaczy w praktyce, że nie stoi, bo sama lista serwerów nikogo nie zatrzymuje. Publiczne narzędzia sprawdzające domenę pokazują tylko, czy wpisy istnieją, a nie czy obejmują wszystkie systemy, z których firma naprawdę wysyła pocztę. Tę część trzeba przejść ręcznie.
Ustawienia poczty domeny robimy przy wdrożeniach i opiece nad Microsoft 365, ale da się je wprowadzić w każdym środowisku pocztowym. Jeśli chcą Państwo sprawdzić, jak to wygląda u siebie, i przy okazji zobaczyć, które systemy wysyłają dziś pocztę w imieniu Państwa domeny, proszę napisać albo zadzwonić. Pierwsza rozmowa nic nie kosztuje, a jej wynikiem jest konkretny zakres pracy albo informacja, że nie ma tu czego poprawiać.

